Las alarmas que han disparado la relación de un comandante español de la OTAN y una mujer de origen ruso que conoció por Tinder, la aplicación de citas, son el último capítulo en un nuevo campo de batalla del espionaje: las aplicaciones web. Compartir contenido en las redes sociales, publicar tu carrera matutina o buscar el amor en línea se han convertido en un riesgo latente para los ejércitos en todo el mundo.
La información recogida por las aplicaciones y las redes sociales se han convertido en una fuente de información para los ejércitos en todo el mundo
Las alarmas que han disparado la relación de un comandante español de la OTAN y una mujer de origen ruso que conoció por Tinder, la aplicación de citas, son el último capítulo en un nuevo campo de batalla del espionaje: las aplicaciones web. Compartir contenido en las redes sociales, publicar tu carrera matutina o buscar el amor en línea se han convertido en un riesgo latente para los ejércitos en todo el mundo.
Tanto Rusia como Ucrania han empleado perfiles falsos en redes para llevar a cabo operaciones de inteligencia en páginas de citas, según un informe de EUvsDisinfo de mayo. Las operaciones incluyen el reclutamiento de individuos para llevar a cabo actos de sabotaje, de parte de los servicios de inteligencia ruso, mientras que los servicios de información ucranios convencieron a soldados rusos a revelar posiciones militares del ejército ruso. El uso de estas aplicaciones se remonta hasta al menos 2018, cuando el ejército israelí lanzó la Operación Corazón Roto para neutralizar una campaña de espionaje atribuida a Hamás, que utilizaba aplicaciones de citas falsas para comprometer a miembros de sus Fuerzas Armadas.
La aplicaciones en teléfonos móviles se han convertido también en un foco de filtraciones para los ejércitos. Como publicó Le Monde en una serie de artículos titulada StravaLeaks, una red social como Strava, para aficionados al deporte, permite posicionar geográficamente a efectivos del ejército francés e israelí. Uno de los episodios más notorios ocurrió cuando un oficial de la Marina francesa reveló la posición del portaaviones Charles de Gaulle, que se dirigía a Oriente Próximo. El militar salió a correr a la cubierta del barco y registró su carrera en Strava. Su perfil, al que podía acceder cualquiera, mostraba la ruta que había corrido: un circuito de círculos que viajaban por mitad del Mediterráneo.



Mientras, la aplicación Polarsteps, una red social donde los usuarios pueden publicar sus viajes al extranjero, permitió a los investigadores del medio Follow the Money localizar a decenas de militares y empleados públicos. A través de sus movimientos pudieron identificar sus casas y, en al menos un caso, la escuela de primaria a la que acudían los hijos de uno de los militares.
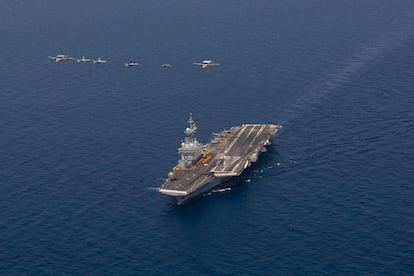
La preocupación ha alcanzado tal nivel que el Ejército estadounidense ha estudiado obligar a los militares desplegados en Oriente Próximo a entregar sus teléfonos personales para eliminar el riesgo de una filtración.
Pero el peligro va más allá del descuido individual de un miembro del ejército. La gran mayoría de las aplicaciones móviles recogen todo tipo de información que luego venden a empresas de compraventa de datos (data brokers), que los agregan y vuelven a vender. La práctica es legal e incluye información como la ubicación, el modelo del teléfono y el historial de navegación. Acceder a estos datos resulta relativamente fácil: en 2023, un grupo de investigadores de la Universidad de Duke compró bases de datos de éstas compañías, a veces por tan solo 10 céntimos por registro. Con ellos, identificaron a personas del ámbito militar por nombre, dirección de domicilio y agencia a la que pertenecen, además de información sobre su salud, religión o situación financiera.
Un informe de Interface, un think tank europeo especializado en tecnología, identifica indicios en el uso de datos comerciales para fines de inteligencia en Hungría, Países Bajos, Austria, Francia, Alemania y Reino Unido. En Estados Unidos, desde 2024 utilizan un marco regulatorio específico de la comunidad de inteligencia para tratar la información accesible de fuentes comerciales.
“Hemos llegado a un punto en el que la información recopilada por empresas privadas resulta útil para fines militares”, señala Tor Erling Bjørstad, investigador especializado en inteligencia de fuentes comerciales y consultor de seguridad en la empresa noruega Mnemonic. “El propósito de los servicios de inteligencia y el de las compañías de este sector converge: recopilar información procedente de una gran variedad de fuentes y organizarla de forma sistemática”.
Hace dos semanas, el 4 de septiembre, el Ejército estadounidense hizó público que había bloqueado la publicidad personalizada en sus dispositivos, según varias cartas remitidas al senador demócrata Ron Wyden. La medida llegó después de que el Mando Central de Estados Unidos (Centcom) reconociera en abril haber recibido múltiples informes sobre adversarios que utilizaban datos comerciales de geolocalización para vigilar o atacar a personal estadounidense desplegado. El Centcom no especificó dónde ni cuándo habían ocurrido estas amenazas, pero su área de responsabilidad incluye Oriente Próximo, donde las fuerzas estadounidenses mantienen un pulso con el Ejército iraní por el estrecho de Ormuz.
Las empresas de compraventa de datos ofrecen información agregada a través de períodos prolongados. En un escenario de guerra como el actual, el proceso es distinto: “Mi hipótesis es que están utilizando Real-Time bidding [pujas en tiempo real] para obtener datos en tiempo real”, asegura Bjørstad.
Real-Time Bidding (RTB) se refiere al proceso de subastas que ocurre cuando un usuario de internet abre determinadas páginas web o aplicaciones que contienen espacios para anuncios. En cuestión de microsegundos, lo que tarda la página en cargarse, la información del dispositivo es distribuida a las posibles empresas anunciantes, que pujan en tiempo real por el derecho a anunciarse en estos espacios.
Google y Meta dominan buena parte del mercado mundial de la publicidad digital a través del RTB y dependen fuertemente de ella como fuente de ingresos. Alphabet, la matriz de Google, facturó 294.000 millones de dólares (unos 253.144 millones euros) por publicidad en 2025, el 73,2% de sus ingresos totales, mientras que Meta, la matriz de Facebook, ingresó 196.175 millones de dólares, el 97,6% de su facturación total.
En 2022, una investigación de ProPublica reveló que RuTarget, una empresa rusa de tecnología publicitaria propiedad del banco estatal Sberbank, había seguido recibiendo datos del sistema de subastas de Google después de la invasión de Ucrania. Un año después, Bloomberg documentó que la empresa israelí de ciberseguridad Rayzone llevaba años recopilando datos a partir de su propia plataforma de compra de publicidad digital. En 2024, una investigación del medio Wired reveló que la compañía Gravy Analytics obtenía datos de localización a través del sistema RTB y los vendía a organismos de seguridad estadounidense como la Oficina federal de Investigación (FBI son sus siglas en inglés), la Administración para el Control de Drogas (DEA), o el Servicio de Inmigración y Control de Aduanas (ICE).
Feed MRSS-S Noticias